<?xml version="1.0" encoding="utf-8"?><feed xmlns="http://www.w3.org/2005/Atom" ><generator uri="https://jekyllrb.com/" version="3.10.0">Jekyll</generator><link href="https://spuccia.github.io/feed.xml" rel="self" type="application/atom+xml" /><link href="https://spuccia.github.io/" rel="alternate" type="text/html" /><updated>2026-10-22T15:43:54+00:00</updated><id>https://spuccia.github.io/feed.xml</id><title type="html">{ saverio puccia }</title><subtitle>Non il solito wordpress. Statico, leggero, fatto con ❤️.</subtitle><entry><title type="html">In Francia attacco ai surgelatori. La sicurezza informatica per molte aziende è ancora un optional</title><link href="https://spuccia.github.io/cybersecurity/2026/10/13/frigoriferi-supermercati-francesi.html" rel="alternate" type="text/html" title="In Francia attacco ai surgelatori. La sicurezza informatica per molte aziende è ancora un optional" /><published>2026-10-13T08:00:00+00:00</published><updated>2026-10-13T08:00:00+00:00</updated><id>https://spuccia.github.io/cybersecurity/2026/10/13/frigoriferi-supermercati-francesi</id><content type="html" xml:base="https://spuccia.github.io/cybersecurity/2026/10/13/frigoriferi-supermercati-francesi.html"><![CDATA[<p>Nella notte tra l’11 e il 12 ottobre i sistemi di refrigerazione di centinaia di supermercati francesi, tra i quali Netto, Carrefour, Monoprix, sono stati violati da remoto. Gli attaccanti hanno forzato lo sbrinamento continuo dei banchi frigo, impostando una temperatura di 50 °C utilizzando delle tecniche specifiche per ritardare gli allarmi.
I punti vendita colpiti sono diverse centinaia, le perdite stimate per decine di milioni di euro. Casi simili sono stati segnalati in Spagna, Portogallo, Polonia, Germania e Belgio.</p>

<p>Nella serata del 13 ottobre l’Agenzia per la Cybersicurezza Nazionale, comprensibilmente preoccupata dal fenomeno, ha lanciato l’allerta anche nel nostro paese diffondendo un <a href="https://www.acn.gov.it/portale/w/misure-urgenti-di-verifica-e-mitigazione-per-operatori-della-distribuzione-alimentare-e-della-filiera-del-freddo">bollettino a criticità alta</a> per la grande distribuzione e la filiera del freddo. ACN invita a verificare “installazioni obsolete, interfacce di amministrazione esposte direttamente su Internet e carenze nei meccanismi di autenticazione”.</p>

<p>I dispositivi colpiti sono controller della marca danese Danfoss per la gestione dei frigoriferi di un negozio. Attraverso questi controller è possibile amministrare da remoto questi dispositivi. Come dichiarato dal produttore stesso, la maggior parte dei controller compromessi era fuori supporto e non riceveva più aggiornamenti di sicurezza da anni. Alcuni dispositivi erano già stati dichiarati End-Of-Life dal 2016, altri nel 2021. Lo scorso ottobre 2025 Danfoss aveva chiesto ai clienti di pianificarne la sostituzione, e gli stessi modelli avevano già subito attacchi in Russia e in Israele.</p>

<p>Un ricercatore di sicurezza, in una community cyber su Mastodon, ha riferito che molti di questi pannelli esposti avevano credenziali banali, l’utente era “admin” e la password coincideva con la data del giorno. Ad agosto Claroty aveva documentato un bypass di autenticazione e una command injection nel modello più recente, e aveva contato migliaia di interfacce raggiungibili da Internet. Il giorno dopo l’attacco Reuters ne ha trovato almeno 4.500 attraverso portali come Shogun e similari.</p>

<p>Mentre non è stata ancora confermata la causa della violazione, nè il threat actor, per Ken Munro di Pen Test Partners la questione è di “basic cyber hygiene”. L’attacco è avvenuto sfruttando cattive pratiche e scarsa attenzione da parte dei gestori di tali sistemi.</p>

<p>Nel <a href="https://news.ycombinator.com/item?id=50055304">thread di Hacker News</a> sull’attacco, quasi un migliaio di commenti, in tanti si sono chiesti perché un frigorifero debba stare in rete. Chi lavora nel settore ha spiegato che il monitoraggio remoto ha senso: sapere entro un’ora che una cella si è guastata permette di mandare un tecnico e salvare la merce. I guai iniziano quando online finiscono anche i comandi. Un utente ha distinto i sensori, che si possono esporre con qualche cautela, dagli attuatori, che vanno blindati perché le conseguenze sono fisiche.
Un altro ha ricordato che il direttore di un punto vendita lavora con margini intorno al 3% e spesso dipende da tecnologia gestita altrove o da un tecnico esterno. Lo ha confermato anche il CEO di Coopérative U: i negozi ricevono il sistema Danfoss tramite gli installatori. Così il livello di sicurezza finisce per essere quello del fornitore meno attento della catena.</p>

<p>Ad oggi nessun gruppo noto ha rivendicato l’attacco, analisti non escludono che siano stati “kids messing around” mentre altri collegano l’evento ai guasti simultanei dei freezer nelle basi militari statunitensi di fine agosto: il Dipartimento della Difesa ha avviato un’indagine, ma non ne ha confermato l’origine informatica.</p>

<p>Ad ogni modo il quadro generale appare oramai chiaro: le infrastrutture digitali sono diventate un bersaglio. In questi giorni l’Ucraina ha colpito con i droni tre data center Yandex, in risposta agli attacchi russi mentre nella guerra dell’Iran sono state colpite duramente strutture in Bahrein ed Emirati, in una escalation che minaccia cavi e data center dell’intera regione del Golfo.
Intanto la soglia d’ingresso si abbassa. Trovare dispositivi esposti e vulnerabilità note è alla portata di chiunque, e con l’intelligenza artificiale confezionare un attacco è un gioco da ragazzi. “Script kiddies are on LLM steroids now” recita un commento su Hacker News.</p>

<p>Sebbene la sicurezza informatica sia un affare complesso, la maggior parte degli attacchi si previene con poche regole applicate con costanza.</p>

<p>Un vulnerability assessment periodico dice cosa è esposto, cosa è obsoleto e cosa va aggiornato o sostituito. I costi sono abbordabili e spesso il rimedio è semplice: un aggiornamento, la sostituzione di un componente a fine vita, un pannello spostato dietro una VPN. I framework di sicurezza informatica tracciano già la via in scenari come questo:</p>

<ul>
  <li>un inventario dei dispositivi con il loro stato di supporto;</li>
  <li>la rimozione dell’esposizione diretta su Internet;</li>
  <li>la separazione tra rete IT e sistemi OT;</li>
  <li>un piano di sostituzione dei dispositivi a fine vita.</li>
</ul>

<p>Eppure tanti controlli industriali restano intatti dagli anni ‘90, perché “se funziona non si tocca”. In Francia si è visto quanto costa questa filosofia.</p>

<p>Poi c’è la formazione di base per i dipendenti: riconoscere una mail o un SMS di phishing, verificare un link prima di cliccare e tutte le buone pratiche per la gestione delle password e degli accessi.
Bastano pochi principi chiari, ripassati con regolarità. Nel caso francese il phishing non ha avuto un ruolo, ma resta tra le prime cause di furto di credenziali. Un dipendente che non sa riconoscere una mail falsa espone l’intera azienda o un indotto milionario.</p>

<p>Infine maggiore attenzione ai fornitori, gli attacchi alla supply chain come questo qui francese si susseguono senza sosta. Chi accede da remoto ai vostri sistemi, con quali credenziali, il ciclo di vita di questi accessi.</p>

<p>Corsi di awareness e vulnerability assessment, un budget minimo per una azienda che vuole tutelare il suo business.
Per evitare una notte come quella francese servono pratiche di base, metodo e continuità.</p>]]></content><author><name></name></author><category term="cybersecurity" /><summary type="html"><![CDATA[Nella notte tra l’11 e il 12 ottobre i sistemi di refrigerazione di centinaia di supermercati francesi, tra i quali Netto, Carrefour, Monoprix, sono stati violati da remoto. Gli attaccanti hanno forzato lo sbrinamento continuo dei banchi frigo, impostando una temperatura di 50 °C utilizzando delle tecniche specifiche per ritardare gli allarmi. I punti vendita colpiti sono diverse centinaia, le perdite stimate per decine di milioni di euro. Casi simili sono stati segnalati in Spagna, Portogallo, Polonia, Germania e Belgio.]]></summary></entry><entry><title type="html">Vecchi scatoloni</title><link href="https://spuccia.github.io/tech,/music,/personal/2025/12/28/vecchi-scatoloni.html" rel="alternate" type="text/html" title="Vecchi scatoloni" /><published>2025-12-28T23:00:00+00:00</published><updated>2025-12-28T23:00:00+00:00</updated><id>https://spuccia.github.io/tech,/music,/personal/2025/12/28/vecchi-scatoloni</id><content type="html" xml:base="https://spuccia.github.io/tech,/music,/personal/2025/12/28/vecchi-scatoloni.html"><![CDATA[<p>Nel 2000 l’Internet era un universo in espansione e anche la mia passione nerd era ai livelli massimi.
Tra sessioni infinite ai videogame, cracking e piratate varie capitava di fare qualche esperienza di programmazione.</p>

<p>L’altro giorno rovistavo in cantina e in uno scatolone vecchio pieno di cd ho trovato un backup del 2002.<br /> 
Lo metto su sperando di trovarci dentro vecchie foto di quel periodo che, invano, cerco di ricostruire nei miei album fotografici (nei primi anni 2000 comprai  una fotocamera digitale e di quei file non mi è rimasto nulla).<br />
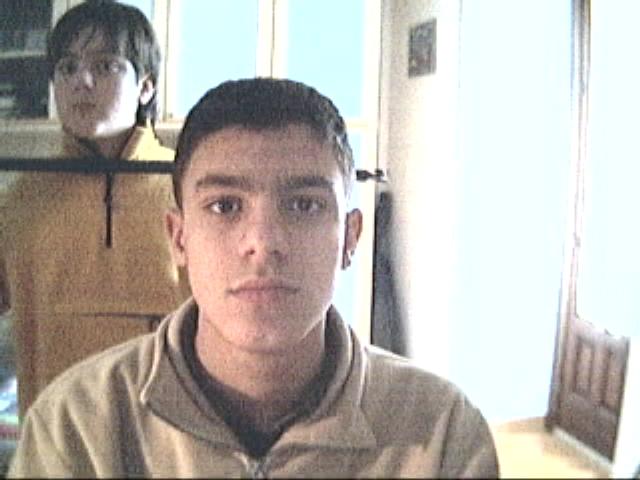
Dentro però soltanto una foto, questa:</p>

<p><img src="/assets/vecchi-scatoloni/Image036.jpg" alt="Io e mio fratello, " /><br />
<em>Io e mio fratello, gennaio 2002</em></p>

<p>Poi diversi files inutili o quasi.<br />
Tra documenti Word, crack e setup.exe, calendari Pirelli, Ferilli(!) e altro che potete immaginare, che sorpresa ritrovare una copia del mio primo sito web. Lo avevo realizzato su quella che era la mia fissa musicale del tempo, Kurt Cobain e i Nirvana.</p>

<p>Se ne può ammirare un layout - totally unresponsive - , un pessimo header adolescenziale, font odiosi, qualche bottone fluo e animato qua e là.<br /> In mezzo a cotanta bruttezza web <em>early 2000s</em>, l’emozione di saltare indietro nel tempo e ritrovare intatta e primordiale l’essenza delle passioni che animano ancora oggi le mie giornate: la musica e l’hacking*.</p>

<p>Si tratta probabilmente del backup della prima versione del sito, che ai tempi ebbe anche un discreto numero di visitatori e un buon posizionamento sul motore di ricerca Virgilio(!!).</p>

<p>L’ho caricato <a href="https://bit.ly/49d3ho7">qui.</a></p>

<p>Intatto, così e com’era, soltanto epurato dagli elementi Flash, molto in voga in quegli anni e non più supportati dai browser moderni.</p>

<p><small>*<em>nell’accezione che ne dà P. Graham nel suo libro “Hackers &amp; Painters”, per me ispiratissima, l’hacker non è necessariamente un programmatore o un esperto di sicurezza informatica, ma un individuo che abbraccia la curiosità, la voglia di comprendere a fondo i sistemi e ha la capacità di trasformare idee astratte in qualcosa di concreto.</em></small></p>]]></content><author><name></name></author><category term="tech," /><category term="music," /><category term="personal" /><summary type="html"><![CDATA[Nel 2000 l’Internet era un universo in espansione e anche la mia passione nerd era ai livelli massimi. Tra sessioni infinite ai videogame, cracking e piratate varie capitava di fare qualche esperienza di programmazione.]]></summary></entry><entry><title type="html">Due notizie che fanno ben sperare</title><link href="https://spuccia.github.io/tech,/politica/2025/11/29/due-buone-notizie.html" rel="alternate" type="text/html" title="Due notizie che fanno ben sperare" /><published>2025-11-29T23:00:00+00:00</published><updated>2025-11-29T23:00:00+00:00</updated><id>https://spuccia.github.io/tech,/politica/2025/11/29/due-buone-notizie</id><content type="html" xml:base="https://spuccia.github.io/tech,/politica/2025/11/29/due-buone-notizie.html"><![CDATA[<p>Menomale ci sono due buone notizie a compensare quella cattiva, anzi cattivissima: il Chat Control che in tanti avevamo creduto morto è invece rientrato dalla porta dopo esser uscito dalla finestra. Su questo mi riservo di fare un post a parte.</p>

<p>Le belle notizie. <br /> 
La prima. <br />
In Germania è stata lanciata una <a href="https://www.openpetition.de/petition/online/recognition-of-work-on-open-source-as-volunteering-in-germany">petizione</a> per ottenere il riconoscimento del servizio civile per le attività open source.
È un’iniziativa fantastica e che avrebbe senso esportare anche dalle nostre parti. 
Riprendendo le parole (tradotte dal tedesco) degli stessi autori della petizione:</p>

<blockquote>
  <p>Open-Source-Software today forms the foundation of large parts of the digital infrastructure – in administration, economy, research and daily life. Even in the current coalition contract of the Federal Government, Open-Source-Software is called the elementary module for the achievement of digital sovereignty.</p>

  <p>Nevertheless, the work, which provides thousands of volunteers, is not recognized as honorary law in Germany. This inequality between social importance and legal status must be corrected.</p>
</blockquote>

<p>A mio parere, questa posizione è non solo valida, ma anche urgente. L’Open Source è una delle testimonianze più significative di spirito di collaborazione, senso di comunità e aiuto reciproco. Se non è servizio civile questo…
Inoltre da qualche anno, in Europa (in Italia poi…) ci si lamenta di essere rimasti al palo tecnologicamente rispetto ad americani e cinesi. 
Creare un terreno fertile per l’open source sarebbe anche avanzare tecnologicamente. È coltivare ed amplificare talenti e accompagnarli verso la realizzazione non solo del singolo ma di interi gruppi o meglio, di comunità.</p>

<blockquote>
  <p>Empowerment of individuals is a key part of what makes open source work, since in the end, innovations tend to come from small groups, not from large, structured efforts.
Tim O’Reilly</p>
</blockquote>

<p>Per tutto il resto vi rimando all’intervento di Salvatore Sanfilippo sul tema Open Source che racconta benissimo perchè è patrimonio da tutelare e dove ci può portare.<br /></p>

<!-- Courtesy of embedresponsively.com //-->

<div class="responsive-video-container">
    <iframe src="https://www.youtube-nocookie.com/embed/BBuifhInz7A" frameborder="0" webkitallowfullscreen="" mozallowfullscreen="" allowfullscreen=""></iframe>
  </div>

<hr />

<p>La seconda notizia è che degli europarlamentari hanno inviato alla presidente della Commissione Europea una lettera chiedendo di abbandonare il software americano in uso nel Parlamento comunitario in favore di software europeo. <br />
Il software americano rappresenterebbe un rischio per la sicurezza e la prosperità dell’Europa. <br />
Ci stiamo svegliando tardi, per carità, ma è comunque un inizio.Se non altro apprezziamo la presa di consapevolezza anche se mi pare ovvio che non può essere il protezionismo tecnologico a salvarci. <br />
 Piuttosto sarebbe vitale avviare un dibattito comune sugli investimenti e su come eliminare gli ostacoli allo sviluppo innovativo: agevolazioni, supporto e tutto ciò che si può offrire ai giovani (e anche non), per metterli realmente nelle condizioni di poter innovare, che sia creare startup con 1 euro o anche a debito.<br /></p>

<p>Questo è quello che fanno gli americani da mezzo secolo almeno. Quello che ci serve è un contesto favorevole all’innovazione, politiche per attrarre e poi trattenere le competenze, accesso agevolato a consulenze legali, fiscali, finanziarie, amministrative. E non quegli
abomini di “acceleratori” che si sono visti in giro in questi anni dove i soliti noti fagocitano menti e idee brillanti masticarli e poi sputare l’osso. Non è restato niente di questo, non abbiamo costruito niente. <br />
E’ vitale dunque dare nuovi impulsi alla sovranità tecnologica europea ma è importante farlo imboccando la strada giusta. Speriamo bene.</p>]]></content><author><name></name></author><category term="tech," /><category term="politica" /><summary type="html"><![CDATA[Menomale ci sono due buone notizie a compensare quella cattiva, anzi cattivissima: il Chat Control che in tanti avevamo creduto morto è invece rientrato dalla porta dopo esser uscito dalla finestra. Su questo mi riservo di fare un post a parte.]]></summary></entry><entry><title type="html">I love Aphex Twin</title><link href="https://spuccia.github.io/music/2025/11/20/aphex-twin.html" rel="alternate" type="text/html" title="I love Aphex Twin" /><published>2025-11-20T23:00:00+00:00</published><updated>2025-11-20T23:00:00+00:00</updated><id>https://spuccia.github.io/music/2025/11/20/aphex-twin</id><content type="html" xml:base="https://spuccia.github.io/music/2025/11/20/aphex-twin.html"><![CDATA[<p>Stasera ho riaperto un libro acquistato qualche anno fa e che avevo appena iniziato a leggere prima di darlo in prestito. Da un po’ mi capita di leggere di musica più di quanto in realtà ne ascolti. E di comprare libri e riviste più di quante ne possa materialmente leggere.<br />
Del resto ho avuto sempre più interesse per le storie che girano attorno alla musica che per la musica stessa. Le melodie, il ritmo o le parole, il genere…possono passare in secondo piano se la storia sotto attira la mia attenzione.<br />
Credo si tratti della stessa inclinazione che da gamer mi ha trasformato in programmatore: smontare un computer e rimontarlo mi interessava più di usarlo, e crackare un videogioco è sempre stato per me più divertente che giocarci.<br />
E siccome tutto è connesso e non è lì per caso, è anche inevitabile che uno dei miei eroi preferiti sia il king dei nerd nonchè uno degli artisti più geniali di sempre.
Quello che segue è uno stralcio dal (consigliatissimo) libro di Valerio Mattioli <a href="https://bit.ly/4oe4Nfn">“Ex Machina: Storia della nostra estinzione”</a>, che racconta la stramba, mitologica e inaffidabile storia di Sir Richard D. James, in arte Aphex Twin.</p>

<hr />

<p>Tutto, nella vicenda umana di Aphex Twin narrata da Richard D. James in persona, è insolito e inconsueto, tutto è eccezionale, strano, degno di essere raccontato - persino da prima che Richard nascesse. La sua biografia ufficiale recita che i genitori si conobbero negli anni Sessanta mentre entrambi lavoravano in un ospedale psichiatrico, dove il padre aveva il compito di rifornire i pazienti di Isd, sostanza di cui, immancabilmente, i futuri coniugi James cominciano presto a fare uso. Quando concepisce quello che diventerà Aphex Twin, la coppia ha fatto in tempo ad avere un primo figlio, nato già morto nel novembre del 1968. A quel bimbo mai realmente vissuto, a quella creatura il cui punto di inizio viene istantaneamente soffocato dalla fine, i coniugi James avevano dato il nome Richard, come testimonia la foto di una tomba in cui le diciture data di nascita e data di morte non compaiono per il semplice motivo che coincidono. Tre anni dopo, il 18 agosto 1971, arriva il secondogenito - che stavolta sopravvive al parto, avvenuto in un ospedale di Limerick, una cittadina duecento chilometri a sudovest di Dublino - e i James lo battezzano con lo stesso nome del suo sfortunato predecessore (l’unica differenza è la D che sta per David). Di fatto, per i due, il neonato Richard D. James altro non è che la materializzazione tardiva di uno spettro.
Quando il piccolo Richard è sostanzialmente ancora in fasce, la famiglia lascia la provincia irlandese e si trasferisce tra le inte scogliere e le verdi brughiere di Cornovaglia, dove il padre ha trovato lavoro come minatore. È quindi in Cornovaglia che Richard cresce, tradendo presto i tipici tratti dell’enfant prodige.
Ancora bambino, comincia a giochicchiare col pianoforte di casa, di cui ama pizzicare le corde interne anziché premere i tasti - un gesto tipicamente avantgarde che non sarebbe dispiaciuto a
John Cage.</p>

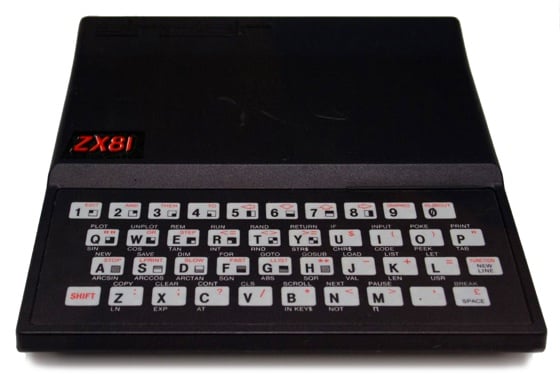
<p><img src="/assets/aphex-twin/zx81.jpg" alt="Uno dei primi home computer, lo ZX81" /><br />
<em>ZX81 (1981-1984)</em></p>

<p>Si appassiona di elettronica, e a undici anni vince un premio di cinquanta sterline per aver scritto un programma in grado di far emettere suoni allo ZX81, uno dei primissimi computer domestici, distribuito all’inizio degli anni Ottanta dall’inglese Sinclair Research. Attratto dalle misteriose proprietà del suono più che dalla musica in sé, si fa comprare dai genitori un primo sintetizzatore economico, ma quello che ne esce non gli piace e quindi ne altera i circuiti. Da allora, decide che gli strumenti musicali se li assemblerà direttamente da sé.</p>

<p>Ancora in età prepuberale, isolato nella remota Cornovaglia dove le ferite inferte dall’industria mineraria convivono con una natura splendida popolata di leggende e infestata dal folklore locale, passa le giornate da solo nella sua stanza, immerso in un universo privato di totale autosufficienza. Soffre d’asma, le giornate sono scandite dall’ assunzione di continue dosi di salbutamolo, il farmaco contro i broncospasmi venduto commercialmente come Ventolin.</p>

<p>A tenergli compagnia sono le sessioni notturne di videogiochi, e le ancora più solipsistiche immersioni nella costante alterazione, modificazione e costruzione fai da te di strumenti elettronici a cui affida il compito di riflettere musiche che sente solo nella sua testa, e che fuori da quella stanza - così gli sembra - semplicemente non esistono. Registra tutto su cassette a nastro che impila mese dopo mese, dando forma a un archivio di proporzioni ingestibili, immenso, letteralmente senza fine.</p>

<p>Quando, negli anni dell’adolescenza, i nastri prodotti in casa da Richard arrivano a un piccolo gruppo di amici, questi lo informano che la musica lì contenuta ricorda certi dischi di una roba chiamata techno, una strana forma di musica da ballo elettronica prodotta in America e di cui in Gran Bretagna ancora si parla poco. Richard non ne sa nulla: non ascolta musica prodotta da altri. L’unica musica di cui sente il bisogno è la sua, perché è l’unica in grado di restituire gli stati d’animo, le fantasie, gli abissi psichici di un ragazzino isolato nel nulla della Cornovaglia e costantemente indaffarato coi propri mondi immaginari.</p>

<p>La scoperta della techno però lo incuriosisce: l’idea che altri, in altre parti del mondo, stiano producendo musiche simili a quelle che lui sente dentro la sua testa lo convince che è ora di mettere fine a una solitudine che pareva destinata a durare in eterno. Si informa, prende nota delle prime evoluzioni della Futuritmacchina. Ogni tanto fa un salto a Londra e si compra un disco. Nel 1989 comincia a fare il dj in un posticino chiamato Bowgie Inn, a Crantock, un villaggio di nemmeno mille abitanti sulla costa cornovagliese. Dalla pista da ballo si può vedere il mare. Organizza i primi rave party nelle campagne che circondano Gwennap, quella che una volta fu la più ricca città mineraria del Vecchio Mondo. Per accedere, il pubblico deve pagare in cannabis.</p>

<p>Nel frattempo continua a produrre musica in proprio, senza altro fine che l’ascolto personale. È un’ossessione che, anziché divorarlo dal di dentro, pare piuttosto possederlo, come se qualche irresistibile forza proveniente da una galassia lontana avesse da lungo tempo stabilito di intrufolarsi nel corpo immaturo di un giovane bizzarro e confinato nel più sperduto angolo di Britannia. Pur di non perdere tempo prezioso e dedicare alla musica ogni nanosecondo a disposizione, Richard dorme due ore a notte. A volte rimane sveglio per quattro giorni di fila.</p>

<p>Quando infine cede, in suo aiuto arriva il cosiddetto sogno lucido, la tecnica che, durante il sonno, ti permette di guidare e indirizzare a tuo piacimento l’attività onirica, grazie alla consapevolezza di stare effettivamente dormendo. È una capacità che Richard padroneggia al punto da considerarla una qualità innata, qualcosa di simile a un dono degli dei. All’interno dei suoi sogni continua deliberatamente a comporre musica, a produrre sui sintetizzatori posti ai piedi del letto.</p>

<p><img src="/assets/aphex-twin/rephlex.jpg" alt="La Rephlex è la etichetta fondata da Aphex Twin nel 1991" /><br />
<em>Il logo Rephlex, etichetta fondata da Aphex Twin nel 1991</em></p>

<p>I suoi archivi oramai strabordano, contengono decine e decine di ore materiale, ancora tutto inedito. Ma la voce che esiste questo genio solitario, questo ragazzino strambo, questo nerd che la techno l’ha scoperta da sé direttamente dentro la sua testa, comincia a spargersi presso i canali dell’underground inglese. Assieme a Grant Wilson-Clardige, uno dei pochi amici con cui condivide la passione per i suoni elettronici e per la Musica delle Macchine, decide di tentare l’incursione nel mondo lì fuori e fonda un’etichetta chiamata Rephlex: se di lì a qualche tempo la Warp lancerà la sospetta formula della «musica da ballo intelligente», la Rephlex si immolerà a quella che i due chiameranno «braindance» - non tanto una musica da ballo per il cervello, quanto il cervello stesso che, contattato direttamente dalla Macchina, va fuori controllo, comincia a ballare, diventa una forma di vita autonoma, estranea ai riflessi motori di un corpo perennemente condannato a restare nell’immobile postura del nerd, sguardo fisso sul monitor, mani sulla tastiera, i piedi che quasi di nascosto battono a tempo sotto la sedia.</p>

<p><img src="/assets/aphex-twin/ab.jpg" alt="La prima pubblicazione di James, Analogue Bubblepath, a nome AFX " /><br />
<em>La prima pubblicazione di James, Analogue Bubblepath, a nome AFX</em></p>

<p>La prima volta che il nome Aphex Twin fa la sua comparsa nei negozi di dischi è nel settembre del 1991. La Mighty Force, una neonata etichetta del vicino Devon, pubblica un dodici pollici chiamato <em>Analogue Bubblebath</em>, il primo di una serie di quattro volumi totali (più un quinto semiufficiale) pubblicati da li al 1994. Contiene una techno acida, contorta, schizoide, che in quella forma nessuno ha mai sentito prima. L’impressione che provoca è enorme. A vent’anni, Aphex Twin è già un astro in piena ascesa: viene invitato a suonare a Londra, a Rotterdam, a Roma. Nel novembre del 1992, dopo la partecipazione ad Artificial Intelligence, l’etichetta pubblica il suo primo album doppio, contenente una selezione di brani pescati dagli inesauribili archivi di James e intitolato <em>Selected Ambient Works 85-92</em>.</p>

<p>Il pubblico va in estasi, la critica quasi non ci crede: se le date riportate in copertina sono esatte, significa che le visionarie tracce contenute nell’album risalgono almeno in parte al 1985, quando l’autore del disco aveva a malapena quattordici anni e la stessa techno di Detroit ancora era agli albori.
La stampa lo ribattezza «il Mozart della techno». C’entra il fatto che entrambi incarnano l’eterno mito del bambino prodigio, del genio in fasce, ma c’entra anche che la musica di Aphex Twin è talmente squisita, cervellotica e complessa da scomodare roboanti paragoni con la grande tradizione classica. Le sue tracce vengono fatte ascoltare a Karlheinz Stockhausen, che però le trova troppo ripetitive, troppo schiave di «ritmi post africani», insomma troppo techno, e consiglia al suo giovane collega di buttare un orecchio alla sua Gesang der Jünglinge del 1956. Aphex risponde che semmai è Stockhausen che deve imparare a muovere un po’ il culo, e in compenso collabora con Philip Glass, che lo definisce «un ragazzo molto interessante e sveglio».</p>

<p>Intanto Richard non sta fermo un attimo. Per quasi tutti gli anni Novanta pubblica una quantità di dischi esorbitante, confondendo il pubblico a furia di uscite su uscite a rotta di collo, per giunta attribuite a una disorientante quantità di pseudonimi, alter ego, progetti paralleli. La sua discografia diventa in fretta un caos inestricabile, un romanzo picaresco senza ordine logico, dove brani nuovi di zecca convivono con materiali d’archivio risalenti ad anni e anni prima. Tutta benzina per il mito del genio folle da cui non sai mai cosa aspettarti, tutti capitoli di una saga che ha già definitivamente assunto i contorni dell’apoteosi.</p>

<p>Del successo, apparentemente, ad Aphex Twin non importa granché. Lui se ne starebbe tranquillo a produrre musica in eterno, per il solo diletto di ascoltare in solitudine nient’altro che le sue stesse creazioni. La cosa che più lo diverte, sostiene, è passare un pomeriggio al supermercato, perché i supermercati «sono così trippy». Altro che album e contratti con le case discografiche; fosse per lui nemmeno pubblicherebbe dischi a suo nome. «L’unica ragione per cui lo faccio è per i soldi», ribadisce fino allo sfinimento in interviste che anno dopo anno si fanno sempre più idiosincratiche. E infatti di soldi ne fa tanti.</p>

<p><img src="/assets/aphex-twin/saw.jpg" alt="Selected Ambient Works 85-92 " /><br />
<em>Selected Ambient Works 85-92</em></p>

<p>Pirelli lo sceglie come colonna sonora per le sue pubblicità.
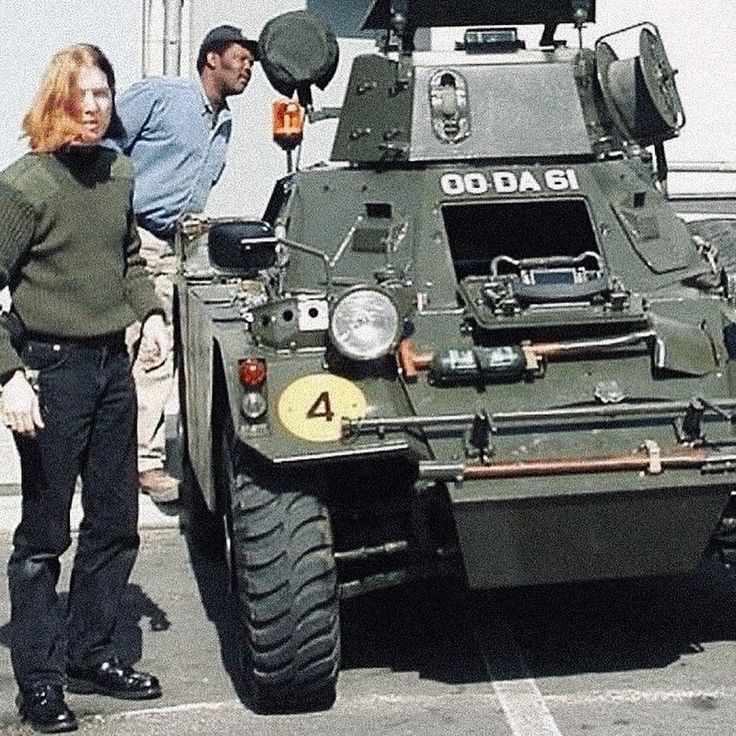
MTV adotta le sue tracce come sigle dei propri programmi. Le sue collaborazioni col regista Chris Cunningham finiscono alla Biennale di Venezia. Madonna gli chiede un remix. All’irraggiungibile diva del pantheon pop Richard risponde che ok, lui ci sta: ma lei in cambio deve abbaiare come un cane all’interno della traccia. Lei rifiuta. Lui non si scompone. Coi soldi che nel frattempo ha messo da parte, si compra un carro armato per scorrazzare nelle campagne inglesi.</p>

<p><img src="/assets/aphex-twin/tank.jpg" alt="James e il suo fido tank" /><br />
<em>James e il suo fido tank</em></p>

<p>Gli aneddoti su Aphex Twin si accumulano, e a uscirne è una frastornante girandola di particolari stravaganti, inverosimili, surreali, Il carro armato è solo l’inizio: quando non registra musica in casa, usa uno studio sottomarino raggiungibile unicamente in monorotaia. Trasferitosi oramai a Londra, va a vivere nell’edificio che aveva ospitato un’importante banca del centro, riconvertendolo in mega-appartamento dove ospitare feste e ingollare quantità industriali di erba, fumo, ecstasy ed Isd - i vicini lo denunciano per rumori molesti, e lui replica innaffiandoli di gavettoni. Per suonare in pubblico, chiede una quantità spropositata di soldi che, d’altronde, quasi sempre gli vengono concessi. Poi un fan gli scrive per chiedergli se gli va di mettere due dischi a casa della nonna appena morta, e Richard accetta - gratis. È tutta roba da popstar, e poco importa che la sua figura poco risponda ai tradizionali dettami della mitologia rock classica: negli anni dell’home computer e del futuro in mano ai nerd, Aphex Twin è il divo eccentrico e tutto cervello al confronto del quale le stelle che l’hanno preceduto paiono reliquie consunte. La sua statura artistica è tale che ogni suo disco, ogni sua traccia, ogni suo videoclip, diventano un evento. 
La stampa lo adora, Aphex Twin è il beniamino di critici e giornalisti, e lui ricambia tanta attenzione proponendo agli intervistatori di incontrarsi a bordo di un elicottero in volo su Londra, oppure - quando questi rifiutano - invitandoli nei peggiori pub di Elephant and Castle, in mezzo ai miasmi del fumo di sigaretta e alla puzza di fritto.</p>

<p>Si prende gioco di tutto e tutti, passa il tempo ad architettare scherzi idioti: si infiltra nella fila che ogni sabato si forma davanti al Ministry Of Sound, celeberrimo tempio della club culture inglese, travestito da teddy bear. Di notte, a casa, si collega a internet e va nei forum online dove appassionati di musica elettronica e fan di Aphex Twin (che ai tempi sono praticamente la stessa cosa) parlano di lui. Si iscrive con un nome falso, e rilascia commenti scemi che immancabilmente lo portano a essere bannato dagli amministratori.</p>]]></content><author><name></name></author><category term="music" /><summary type="html"><![CDATA[Stasera ho riaperto un libro acquistato qualche anno fa e che avevo appena iniziato a leggere prima di darlo in prestito. Da un po’ mi capita di leggere di musica più di quanto in realtà ne ascolti. E di comprare libri e riviste più di quante ne possa materialmente leggere. Del resto ho avuto sempre più interesse per le storie che girano attorno alla musica che per la musica stessa. Le melodie, il ritmo o le parole, il genere…possono passare in secondo piano se la storia sotto attira la mia attenzione. Credo si tratti della stessa inclinazione che da gamer mi ha trasformato in programmatore: smontare un computer e rimontarlo mi interessava più di usarlo, e crackare un videogioco è sempre stato per me più divertente che giocarci. E siccome tutto è connesso e non è lì per caso, è anche inevitabile che uno dei miei eroi preferiti sia il king dei nerd nonchè uno degli artisti più geniali di sempre. Quello che segue è uno stralcio dal (consigliatissimo) libro di Valerio Mattioli “Ex Machina: Storia della nostra estinzione”, che racconta la stramba, mitologica e inaffidabile storia di Sir Richard D. James, in arte Aphex Twin.]]></summary></entry><entry><title type="html">Il più grande data leak del Grande Firewall cinese</title><link href="https://spuccia.github.io/cybersecurity/2025/09/16/gfw-data-leak.html" rel="alternate" type="text/html" title="Il più grande data leak del Grande Firewall cinese" /><published>2025-09-16T08:00:00+00:00</published><updated>2025-09-16T08:00:00+00:00</updated><id>https://spuccia.github.io/cybersecurity/2025/09/16/gfw-data-leak</id><content type="html" xml:base="https://spuccia.github.io/cybersecurity/2025/09/16/gfw-data-leak.html"><![CDATA[<p>Il Grande Firewall cinese, simbolo della censura digitale di Pechino, è stato violato. 
La notizia è apparsa su alcuni tech magazine (Wired, Tom’s Hardware) la scorsa settimana prima di diventare un topic molto discusso su Reddit e Hacker news.<br />
Online circola infatti un enorme data leak: circa 600 GB di documenti interni, file di log, configurazioni, codici sorgenti ed altri materiali riservati legati all’infrastruttura di censura digitale cinese. 
Un archivio che rappresenta uno dei più clamorosi episodi di esfiltrazione dati degli ultimi anni.</p>

<p>Il data leak è stato pubblicato da Enlace Hacktivista, una piattaforma indipendente che ospita data set hackerati e mantiene un archivio di risorse storiche e formative per attivisti digitali. 
Il furto è stato operato ai danni di una azienda di sicurezza informatica, la Geedge Networks di cui uno degli investitori è stato una figura chiave della progettazione del Grande Firewall in Cina.
Il materiale è già al centro di un’intensa attività di analisi condotta da giornalisti e organizzazioni come Amnesty International, Justice for Myanmar, Wired e Follow the Money, che si stanno concentrando in particolare su documenti e log interni.
I codici sorgenti non sono ancora stati esaminati a fondo, ma già emergono elementi inquietanti:</p>
<ul>
  <li>prototipi e funzionalità in sviluppo per un monitoraggio capillare delle attività online degli individui;</li>
  <li>sistemi di censura personalizzata, cioè non solo di massa, ma mirati alla singola persona</li>
  <li>un meccanismo di “user rating” che obbligherebbe gli utenti a raggiungere una certa soglia di punteggio per poter navigare su internet; questo verrebbe calcolato tramite autenticazione biometrica, riconoscimento facciale e altre metriche;
Un sistema che richiama alla mente scenari distopici degni dei migliori romanzi e film di fantascienza.</li>
</ul>

<h3 id="non-solo-cina-la-censura-esportata">Non solo Cina: la censura esportata</h3>
<p>Un aspetto ancora più preoccupante è che, come riportato da Wired già qualche settimana fa, il modello del Grande Firewall cinese non si ferma ai confini della Cina. Paesi come Myanmar, Etiopia, Pakistan, Kazakistan avrebbero acquistato dalla Geedgee pacchetti basati su questi sistemi di controllo e censura digitale.
Ciò significa che l’infrastruttura tecnologica alla base della sorveglianza di massa cinese è già un prodotto esportabile e potenzialmente replicabile altrove.</p>

<h3 id="un-precedente-che-ci-riguarda-da-vicino">Un precedente che ci riguarda da vicino</h3>
<p>Ma se questo riguarda la Cina e altri paesi la cui deriva autoritaria e liberticida è nota, non significa che noi siamo al sicuro. 
Uno strumento di questo tipo, commercializzato e pronto all’uso, potrebbe essere adottato, in forma integrale o parziale, anche in contesti democratici e occidentali.
Non sarebbe la prima volta che pratiche di sorveglianza di massa vengano implementate in nome della “sicurezza nazionale”: basti ricordare lo scandalo NSA che qualche anno fa ha mostrato al mondo l’estensione del controllo digitale negli Stati Uniti.</p>

<p>Il data leak del Grande Firewall quindi non rappresenta solo un caso tecnico o un episodio per addetti ai lavori: è una finestra su un futuro possibile della rete, in cui la libertà digitale è sottomessa ad algoritmi di sorveglianza e controllo.
Le analisi in corso permetteranno di comprendere meglio l’architettura della censura cinese, ma soprattutto offrono un’occasione per riflettere sul nostro rapporto con la tecnologia e sulla facilità con cui strumenti pensati per la “sicurezza” possono trasformarsi in strumenti di oppressione.</p>

<p>Dunque, non facciamo l’errore di considerare questa vicenda come un fenomeno lontano.
Da questi fatti si deve innescare una discussione pubblica seria e consapevole: non solo tra tecnici ed esperti di sicurezza, ma anche tra cittadini, giornalisti e politica.
Perché parlare di sicurezza informatica non significa solo parlare di firewall, log o exploit. 
Significa parlare di diritti, libertà e futuro della società digitale.</p>

<p><i>Questo articolo è stato pubblicato su Cybersecurity Italia il 17 Settembre 2025</i>
<br />
<a href="https://www.cybersecitalia.it/il-data-leak-del-grande-firewall-cinese-perche-dovremmo-preoccuparci/51485/">https://www.cybersecitalia.it/il-data-leak-del-grande-firewall-cinese-perche-dovremmo-preoccuparci/51485/</a></p>]]></content><author><name></name></author><category term="cybersecurity" /><summary type="html"><![CDATA[Il Grande Firewall cinese, simbolo della censura digitale di Pechino, è stato violato. La notizia è apparsa su alcuni tech magazine (Wired, Tom’s Hardware) la scorsa settimana prima di diventare un topic molto discusso su Reddit e Hacker news. Online circola infatti un enorme data leak: circa 600 GB di documenti interni, file di log, configurazioni, codici sorgenti ed altri materiali riservati legati all’infrastruttura di censura digitale cinese. Un archivio che rappresenta uno dei più clamorosi episodi di esfiltrazione dati degli ultimi anni.]]></summary></entry><entry><title type="html">Cybersecurity Culture e perchè prevenire è difendere</title><link href="https://spuccia.github.io/cybersecurity/2024/10/07/cybersecurity-culture-prevenire-e-difendere.html" rel="alternate" type="text/html" title="Cybersecurity Culture e perchè prevenire è difendere" /><published>2024-10-07T00:00:00+00:00</published><updated>2024-10-07T00:00:00+00:00</updated><id>https://spuccia.github.io/cybersecurity/2024/10/07/cybersecurity-culture-prevenire-e-difendere</id><content type="html" xml:base="https://spuccia.github.io/cybersecurity/2024/10/07/cybersecurity-culture-prevenire-e-difendere.html"><![CDATA[<p>La recente vicenda del giovane criminal hacker siciliano Carmelo Miano, che ha avuto per anni il controllo di svariati server di Procure, Ministero Giustizia, Guardia di Finanza e finanche aziende leader delle telecomunicazioni, ha riacceso il dibattito sulla sicurezza informatica in Italia.</p>

<p>La narrazione di questo fatto segue lo schema classico degli ultimi 40 anni, un individuo con talento e abilità fuori dal comune, il criminal hacker, che mette in ginocchio infrastrutture e tecnologie infinitamente più grandi di lui.</p>

<p>Nonostante la figura romantica dell’hacker solitario e geniale, la realtà è molto più preoccupante: secondo i dati del Clusit, il 90% degli attacchi informatici sfrutta vulnerabilità già note o tecniche consolidate. Ciò significa che la maggior parte delle violazioni potrebbe essere prevenuta adottando le giuste misure di sicurezza.</p>

<p>L’Italia è in questi anni immersa in un processo di digitalizzazione dei servizi, di creazione di architetture e sistemi moderni ed usabili. I cittadini stessi sono sempre più coinvolti nell’informatizzazione di massa, in molti si trovano a dover acquisire in tempi ristretti concetti e conoscenze di base digitali non scontate.</p>

<p>Questa evoluzione porta con sè nuove sfide da gestire, in primis quello della sicurezza dei sistemi e della consapevolezza che hanno i cittadini dei rischi informatici.</p>

<p>Perchè il caso di Miano di questi giorni deve risuonare come campanello d’allarme?</p>

<p>Il ventiquattrenne hacker ha dimostrato, con le sue incursioni continue nei sistemi informatici, come un singolo individuo motivato possa compromettere intere infrastrutture digitali. Non è stato un attacco isolato o superficiale: l’hacker ha avuto accesso per anni a informazioni riservate di organizzazioni che si occupano di sicurezza nazionale.</p>

<p>Alcuni lo hanno definito un “mago dell’informatica”, ma è necessario fare lo sforzo di superare il concetto per cui le abilità del singolo da sole possono giustificare attacchi che possono avere portata devastante. E’ giusto fermarsi a riflettere su quali contromisure abbiamo messo in atto per fronteggiare tali eventi.</p>

<p>Non possiamo più accettare come spiegazione il fatto che ci siamo imbattuti nell’hacker “più bravo di tutti”, piuttosto bisogna chiedersi: perché la “difesa” non è stata all’altezza?</p>

<p>Questo episodio infatti non è isolato e porta alla luce problemi ben più profondi.</p>

<p>In Italia, così come nel resto del mondo, la sicurezza informatica è stata spesso considerata un accessorio, spesso troppo complesso da gestire, spesso troppo costoso. Finché non si verifica il disastro e si materializza la cruda realtà: è molto più costoso fronteggiare i danni.</p>

<p>Il mondo moderno, sempre più interconnesso e digitale, non può più permettersi questo tipo di approccio e a conferma di ciò negli ultimi anni sono fioccate direttive e normative a fissare dei paletti, requisiti minimi di sicurezza che debbono avere infrastrutture e sistemi informatici.</p>

<p>Ma investire nella sicurezza informatica non significa solo acquistare software antivirus o firewall. Significa creare una cultura della sicurezza che parta dall’alto e si diffonda a ogni livello, dalle istituzioni ai cittadini. Significa formare il personale e sensibilizzare dipendenti, cittadini, sui rischi derivanti dal phishing, dalla gestione delle password e da altri attacchi comuni.</p>

<p>Nel contesto attuale, le infrastrutture critiche come sanità, giustizia e finanza dipendono sempre più dal corretto funzionamento dei sistemi informatici. Se tali sistemi vengono compromessi, le conseguenze possono essere devastanti: pensiamo al blocco di servizi essenziali, alla perdita di dati riservati, o persino al sabotaggio di indagini cruciali. Non è solo una questione di sicurezza nazionale, ma di fiducia pubblica. I cittadini devono poter avere fiducia nel fatto che i loro dati siano gestiti in modo sicuro e protetto.</p>

<p>La sicurezza informatica non deve essere vista come una sfida alla sorte. Non è vero che si viene danneggiati solo se si ha la sfortuna di incappare nell’hacker “bravo”. Come tutti i processi umani, la sicurezza informatica si basa su protocolli, strategie e procedure che, se ben applicati, possono ridurre drasticamente i rischi.</p>

<p>Gli attacchi informatici sono una minaccia reale e in costante evoluzione.  Dobbiamo prepararci a rispondere a queste minacce investendo non solo in tecnologie di protezione, ma anche in competenze umane. Serve personale formato, strutture solide e, soprattutto, la volontà politica e manageriale di fare della sicurezza una priorità.</p>

<p>E’ necessario insomma un cambiamento di mentalità.</p>

<p>Abbiamo visto attacchi ripetuti ai sistemi informatici delle regioni, delle banche, degli ospedali. E ogni volta, la risposta è stata simile: stupore, seguito da azioni tardive e spesso insufficienti.</p>

<p>Investire in sicurezza informatica non è più una scelta facoltativa, ma una necessità. Ogni euro speso oggi in prevenzione può evitare danni incalcolabili domani. Ogni ora impiegata nella manutenzione dei sistemi e nella formazione del personale può ridurre il rischio di un attacco devastante.</p>

<p>Iniziative come il ‘Cybersecurity Awareness Month‘, celebrato ogni anno a ottobre, offrono un’opportunità concreta per sensibilizzare sia le istituzioni che i cittadini sull’importanza di investire nella sicurezza informatica. Attraverso campagne informative e programmi di formazione, ad esempio sul riconoscimento degli attacchi di phishing, ogni passo verso una maggiore consapevolezza contribuisce a proteggere il nostro futuro digitale.</p>

<p>Ricordando che l’80% degli attacchi informatici partono da una mail, un sms di phishing o dal furto di credenziali di un utente distratto.</p>

<p><i>Questo articolo è stato pubblicato su Cybersecurity Italia il 7 Ottobre 2024</i>
<br />
https://www.cybersecitalia.it/carmelo-miano-il-criminal-hacker-piu-bravo-di-tutti-o-la-difesa-non-e-stata-allaltezza/39343/</p>]]></content><author><name></name></author><category term="cybersecurity" /><summary type="html"><![CDATA[La recente vicenda del giovane criminal hacker siciliano Carmelo Miano, che ha avuto per anni il controllo di svariati server di Procure, Ministero Giustizia, Guardia di Finanza e finanche aziende leader delle telecomunicazioni, ha riacceso il dibattito sulla sicurezza informatica in Italia.]]></summary></entry><entry><title type="html">Sugli attacchi informatici in Italia</title><link href="https://spuccia.github.io/cybersecurity/2023/12/20/attacco-westpole.html" rel="alternate" type="text/html" title="Sugli attacchi informatici in Italia" /><published>2023-12-20T00:00:00+00:00</published><updated>2023-12-20T00:00:00+00:00</updated><id>https://spuccia.github.io/cybersecurity/2023/12/20/attacco-westpole</id><content type="html" xml:base="https://spuccia.github.io/cybersecurity/2023/12/20/attacco-westpole.html"><![CDATA[<p>A proposito dell’ultimo, parecchio grave ed esteso, attacco informatico a Westpole/PA Digitale voglio riportare le parole di @francescocosta
con cui ha aperto #Morning ieri 19 Dicembre, perché ritengo abbia sintetizzato perfettamente il problema.
Parole chiare e comprensibili ai più. 
Comprensibili per chi non si preoccupa ancora abbastanza di difendere i dati personali ceduti ai vari siti e servizi web.
Comprensibili soprattutto per chi gestisce uffici e comparti della Pubblica Amministrazione o di Aziende e non sta affrontando seriamente la protezione delle infrastrutture (e quindi dei nostri dati).
Sono coloro che non sono ancora consapevoli del danno che un prossimo grave attacco potrebbe recargli.</p>

<p><img src="/assets/attacco-westpole/hacked.jpeg" alt="attacchi informatici pubblica amministrazione" /></p>

<p>@francescocosta:</p>

<blockquote>
  <p>“Quando leggiamo di un attacco come questo dobbiamo sforzarci di leggerlo come un sabotaggio alla ferrovia, un attacco terroristico contro una infrastruttura importante del paese perché di questo si tratta. 
E non saremmo buoni, non saremmo indulgenti con un apparato di sicurezza per esempio che permettesse un attacco a una Asl e poi due mesi dopo un altro attacco ad una altra Asl e poi un mese dopo…e così via.
Certo che la responsabilità è innanzitutto dei criminali informatici, ma i criminali informatici non sono fenomeni meteorologici, non sono elementi o soggetti da trattare con fatalismo.
E per quanto nel racconto che se ne fa a volte vengono dipinti, anche per assolversi, come manovre chissà quanto sofisticate ordite da chissà quali professionisti incappucciati nascosti in un introvabile seminterrato, in un bunker…ecco… si tratta di criminali, anche piccoli criminali e la loro minaccia non è una minaccia che viene dal futuro, o una minaccia a fronte della quale dobbiamo trovare ancora delle nuove contromisure, cercare delle invenzioni…
Bisogna addestrarsi, bisogna equipaggiarsi se è vero come scrive la stampa che 8 ospedali su 10 sono senza difese rispetto ad attacchi di questo tipo, bisogna farlo anche piuttosto in fretta.”</p>
</blockquote>

<p>E’ tutto. 
Quando inizieremo a trattare la sicurezza informatica e i dati delle persone con la gravità con cui ci preoccupiamo di proteggere le strade, le infrastrutture e i palazzi del potere?</p>]]></content><author><name></name></author><category term="cybersecurity" /><summary type="html"><![CDATA[A proposito dell’ultimo, parecchio grave ed esteso, attacco informatico a Westpole/PA Digitale voglio riportare le parole di @francescocosta con cui ha aperto #Morning ieri 19 Dicembre, perché ritengo abbia sintetizzato perfettamente il problema. Parole chiare e comprensibili ai più. Comprensibili per chi non si preoccupa ancora abbastanza di difendere i dati personali ceduti ai vari siti e servizi web. Comprensibili soprattutto per chi gestisce uffici e comparti della Pubblica Amministrazione o di Aziende e non sta affrontando seriamente la protezione delle infrastrutture (e quindi dei nostri dati). Sono coloro che non sono ancora consapevoli del danno che un prossimo grave attacco potrebbe recargli.]]></summary></entry><entry><title type="html">Come funziona una ricerca Google dal punto di vista della privacy</title><link href="https://spuccia.github.io/cybersecurity/2022/11/14/come-funziona-ricerca-google-rev1.html" rel="alternate" type="text/html" title="Come funziona una ricerca Google dal punto di vista della privacy" /><published>2022-11-14T00:00:00+00:00</published><updated>2022-11-14T00:00:00+00:00</updated><id>https://spuccia.github.io/cybersecurity/2022/11/14/come-funziona-ricerca-google-rev1</id><content type="html" xml:base="https://spuccia.github.io/cybersecurity/2022/11/14/come-funziona-ricerca-google-rev1.html"><![CDATA[<p>Il tema della privacy su Internet è estremamente rilevante in questo momento e sta suscitando un acceso dibattito. Le recenti e significative violazioni della privacy, come il caso di Cambridge Analytica, ampiamente documentate dai mezzi di comunicazione, insieme alla crescente familiarità nell’uso di Internet, hanno reso evidente quanto sia importante sensibilizzare il pubblico attorno al tema.</p>

<p>Molti di noi hanno forse iniziato a notare questa preoccupante sensazione quando hanno cominciato a percepire che la pubblicità sembrava rispondere ai nostri discorsi. Come sia possibile ciò non ci è ancora del tutto chiaro ma in noi sorge il timore che le conversazioni vengano registrate e successivamente analizzate. Altra ipotesi è che le informazioni derivanti dalle nostre ricerche online, incrociate tra loro, possano essere utilizzate da giganti come Google o Amazon per anticipare le nostre future esigenze.</p>

<p>Di conseguenza, la decisione di quale motore di ricerca utilizzare diventa atto politico.</p>

<p>Non è mia intenzione qui elencare i motivi per cui Google è preferibile rispetto agli altri motori di ricerca per performance ed efficacia: la lotta è impari, Google è ad oggi il migliore per risultati ottenuti.
Piuttosto preferisco concentrarmi sui motivi per cui io ho smesso di usarlo come motore di ricerca principale.</p>

<h3 id="le-informazioni-che-google-search-raccoglie-su-di-noi">Le informazioni Che Google Search raccoglie su di noi</h3>
<p>Se sei loggato con un tuo account Google, colleziona questi dati</p>
<ul>
  <li>cosa cerchi</li>
  <li>come lo cerchi</li>
  <li>i tuoi patterns di ricerca</li>
  <li>le pubblicità che ti interessano</li>
  <li>i link che clicchi</li>
  <li>le immagini che visualizzi</li>
  <li>i video che guardi</li>
</ul>

<p>Google fornisce dettagli di questa sorveglianza nei suoi <a href="https://policies.google.com/terms">termini di servizio</a> e nella loro <a href="https://policies.google.com/privacy">privacy policy</a>.</p>

<p>Se hai preoccupazioni riguardo al modo in cui Google traccia e conserva le tue informazioni, ti incoraggio a dare una rapida occhiata a questi documenti.</p>

<p><u>La situazione cambia se effettui le ricerche senza essere loggato</u>. In questo caso Google richiede</p>

<ul>
  <li>la tua posizione geografica</li>
  <li>il tuo indirizzo IP</li>
  <li>i servizi Google che usi e come li usi</li>
  <li>le pubblicità che clicchi e dove esse sono collocate</li>
  <li>i dispositivi che usi per accedere a Google, internet e le altre applicazioni</li>
  <li>Identificazione delle informazioni raccolte dall’utilizzo dei servizi dei partner</li>
</ul>

<p>Questi dati non vengono solamente elaborati da Google per scopi di business ma trasmessi anche ai proprietari dei siti che visitate se questi fanno uso di Google Analytics per produrre le statistiche dei loro siti.</p>

<p>E utilizzare la celebre Navigazione in Incognito di Chrome non risolverà questi problemi dato che Google continuerà a raccogliere informazioni su di te e le tue ricerche.</p>

<h3 id="duckduckgo">DuckDuckGo</h3>

<p><img src="../assets/images/duckduckgo/DuckDuckGoLogo-Horizontal@4x.png" alt="DuckDuckGo" /></p>

<p>DuckDuckGo è un motore di ricerca privacy-focused, gratuito che non fa profilazione degli utenti e non memorizza la cronologia delle ricerche e ciò si traduce in meno pubblicità che sembra cucita apposta per te. Inoltre, di default blocca i trackers che trasmettono tue informazioni a Google, Facebook, etc.</p>

<p>Per saperne di più puoi visitare il <a href="[https://duckduckgo.com/spread]">sito ufficiale</a> e provarlo anche solo temporaneamente come motore di ricerca di default nel tuo browser:</p>

<p><a href="https://support.microsoft.com/it-it/microsoft-edge/modificare-il-motore-di-ricerca-predefinito-in-microsoft-edge-cccaf51c-a4df-a43e-8036-d4d2c527a791">Imposta su Edge</a><br />
<a href="https://support.google.com/chrome/answer/95426?hl=it&amp;co=GENIE.Platform%3DDesktop#zippy=">Imposta su Chrome</a><br />
<a href="https://support.mozilla.org/it/kb/modificare-impostazioni-predefinite-ricerca-firefox">Imposta su Firefox</a><br />
<a href="https://support.apple.com/it-ch/guide/safari/sfria1042d31/mac">Imposta su Safari</a><br /></p>]]></content><author><name></name></author><category term="cybersecurity" /><summary type="html"><![CDATA[Il tema della privacy su Internet è estremamente rilevante in questo momento e sta suscitando un acceso dibattito. Le recenti e significative violazioni della privacy, come il caso di Cambridge Analytica, ampiamente documentate dai mezzi di comunicazione, insieme alla crescente familiarità nell’uso di Internet, hanno reso evidente quanto sia importante sensibilizzare il pubblico attorno al tema.]]></summary></entry></feed>